
16 ნოემბერს, Optimizely Web Experimentation-ის პლატფორმის მომხმარებელთა ვებგვერდებზე მავნე JavaScript კოდი გავრცელდა. ინციდენტი მას შემდეგ მოხდა, რაც თავდამსხმელმა Optimizely-ს შიდა პროექტებში მავნე კოდის ინექცია მოახერხა. აღნიშნული კოდი ცვლიდა კრიპტოვალუტის საფულეების მისამართებს, იპარავდა საიტის ფორმებში შეყვანილ საბანკო ბარათების მონაცემებს და ტვირთავდა ექსპლოიტებს (exploit kits) iPhone-ისა და iPad-ის იმ მომხმარებლებისთვის, რომლებიც iOS-ის ძველ ვერსიებს იყენებდნენ.
Report URI-ს დამფუძნებელმა, სკოტ ჰელმემ, რომელიც ვებგვერდებზე გაშვებული სკრიპტების მონიტორინგის ინსტრუმენტებს ავითარებს, მავნე კოდი 178 ორგანიზაციის კუთვნილ ფრაგმენტებში აღმოაჩინა. დაზარალებულებს შორის არიან ისეთი მსხვილი კომპანიები, როგორიცაა Zoom, BBC, CNN, Salesforce და GitLab. Optimizely-ს სტატუსის გვერდზე მითითებულია, რომ არაავტორიზებულმა მხარემ გამოიყენა „Experimentation-ის პლატფორმის მოწყვლადობა“, რათა ზოგიერთი კლიენტის პროექტში მავნე JavaScript დაემატებინა.
BleepingComputer-ისთვის მიცემულ განცხადებაში კომპანიამ განმარტა, რომ ხარვეზი „Experimentation-ის ანგარიშის რეგისტრაციის პროცესში (signup flow)“ არსებობდა და ყველა დაზარალებულ მომხმარებელს უკვე ეცნობა მომხდარის შესახებ. ჰელმეს თქმით, გუნდებს, რომლებიც Optimizely Web-ს იყენებენ, საკუთარ ანგარიშებში გარკვეული შემოწმებების ჩატარება მოუწევთ, რაც პირველ რიგში პროექტების მორგებული კოდისა და იმ პირების გადამოწმებას გულისხმობს, ვისაც ამ კოდის რედაქტირების უფლება აქვს.
როგორ მოხვდა მავნე კოდი მომხმარებელთა საიტებზე
Optimizely Web-ის მუშაობის პრინციპი მდგომარეობს იმაში, რომ თითოეული კლიენტი ტვირთავს JavaScript ფრაგმენტს (snippet), რომელიც განთავსებულია Optimizely-ს კონტენტის მიწოდების ქსელში (CDN). კლიენტის სპეციფიკური ექსპერიმენტული მონაცემების გარდა, ამ ფრაგმენტს შეიძლება ჰქონდეს არასავალდებულო Project JavaScript სექცია. ეს სექცია კლიენტებს საშუალებას აძლევს, შეიყვანონ საკუთარი მორგებული JavaScript კოდი, რომელიც გვერდის ყოველი ჩატვირთვისას გაეშვება.
Report URI-ს კვლევამ აჩვენა, რომ ჰაკერმა შექმნა მავნე კოდი სწორედ Project JavaScript სექციაში, თუმცა სკრიპტის სხვა ნაწილები უცვლელი დატოვა. შესაბამისად, მიუხედავად მავნე კოდის არსებობისა, სკრიპტი მაინც cdn.optimizely.com დომენიდან იტვირთებოდა — ეს არის მისამართი, რომელსაც ყველა დაზარალებული ვებგვერდი ენდობოდა. საფრთხე შეეხო იმ სკრიპტებსაც, რომლებსაც კლიენტები საკუთარი დომენებიდან აწვდიდნენ მომხმარებლებს, ასევე optimizely.com-სა და login.optimizely.com-თან დაკავშირებულ ფაილებს.
Optimizely-ს განცხადებით, კომპანიამ უკვე დაბლოკა წვდომა მოწყვლად გზაზე, დანერგა გამოსწორების მექანიზმი, შეწყვიტა აქტიური სესიები, გააუქმა ტოკენები და აღადგინა წვდომის პარამეტრები დაზარალებული მომხმარებლებისთვის.
რას აკეთებდა ჩანერგილი კოდი
ჰელმემ დაადგინა, რომ ჩანერგილი კოდი ტვირთავდა მეორე სკრიპტს, რომელიც კრიპტოვალუტის საფულეების მისამართებს თავდამსხმელის მისამართებით ანაცვლებდა. UTC დროით 13:43 საათიდან, კოდი აკვირდებოდა ვებგვერდის ფორმებს, სადაც მომხმარებლებს შეჰყავდათ საკრედიტო ბარათის ნომერი, მოქმედების ვადა და CVV კოდი. სამივე მონაცემის მიღების შემდეგ, სკრიპტი ინფორმაციას თავდამსხმელის სერვერზე აგზავნიდა.
აღსანიშნავია, რომ ბარათის მონაცემები, რომლებიც შეჰყავდათ გარე გადახდის სისტემების iframe-ებში (მაგალითად, Stripe ან Adyen), სკრიპტისთვის მიუწვდომელი დარჩა. როდესაც სკრიპტი ანაცვლებდა მისამართს ისეთი ტერმინების გვერდით, როგორიცაა „wallet“ ან „payment“, ის ასევე ცდილობდა თავდამსხმელისთვის გადაეგზავნა ვებგვერდის URL, ქუქი-ფაილები (რომლებიც არ იყო მონიშნული როგორც HttpOnly) და ვებგვერდის სკრინშოტი.
iPhone-ისა და iPad-ის მომხმარებლებისთვის სკრიპტი ასევე ტვირთავდა Coruna და DarkSword ექსპლოიტებს. 16 ნოემბრის 19:25 საათისთვის (UTC), თავდამსხმელის საფულეებში შესულმა თანხამ დაახლოებით 7,040 აშშ დოლარი შეადგინა. Report URI-ს არ შეუძლია ზუსტად განსაზღვროს, რამდენი ბარათი, ქუქი-ფაილი ან მოწყობილობა იქნა კომპრომეტირებული. სულ შემოწმდა 1,611 Optimizely-ს სკრიპტი, რომელთაგან 188 შეიცავდა მავნე კოდს, თუმცა რეალური რიცხვი სავარაუდოდ უფრო დიდია.
რატომ ვერ შეაჩერა საფრთხე Content Security Policy-მ (CSP)
Content Security Policy (CSP) არის ჰედერი, რომელიც ბრაუზერს ეუბნება, რომელი სკრიპტების გამოყენებაა დაშვებული (script-src სექცია) და სად შეიძლება მონაცემების გადაცემა (connect-src სექცია). Report URI-მ შეადარა დაზარალებული ორგანიზაციების პოლიტიკა მავნე კოდის მოთხოვნებს და შემდეგი შედეგები მიიღო:
- 159 ორგანიზაციიდან 68-ს საერთოდ არ ჰქონდა CSP.
- 50 ორგანიზაციას ჰქონდა CSP, რომელიც უშვებდა როგორც მავნე კოდის გაშვებას, ისე სენსიტიური ინფორმაციის გადაცემას.
- 17 ორგანიზაციამ დაუშვა კოდის გაშვება, მაგრამ
connect-srcშეზღუდვების გამო ინფორმაციის გადაცემა დაიბლოკა (თუმცა ამან ვერ შეაჩერა საფულეების მისამართების ჩანაცვლება). - მხოლოდ 24-მა ორგანიზაციამ (15%) დაბლოკა მავნე კოდის გაშვება მკაცრი
script-srcდირექტივის წყალობით.
ჰელმეს განმარტებით, მხოლოდ Optimizely-ს დომენის დამატება თეთრ სიაში (allowlist) საკმარისი არ აღმოჩნდა, რადგან მავნე კოდი სწორედ ამ სანდო დომენიდან მოდიოდა. გარდა ამისა, ხშირად გამოყენებული პარამეტრი 'strict-dynamic' საშუალებას აძლევდა მავნე კოდს გაშვებულიყო, თუ ის Optimizely-ს სკრიპტის მეშვეობით იყო ჩანერგილი. ასევე, 'unsafe-eval' პარამეტრი უშვებდა კოდის ინლაინ ვერსიის შესრულებას მაშინაც კი, როცა ორიგინალზე წვდომა შეზღუდული იყო.
რა უნდა შემოწმდეს Optimizely-ს ანგარიშებში
სპეციალისტების რეკომენდაციით, Optimizely Web-ის მომხმარებლებმა უნდა შეამოწმონ ყველა პროექტის Project JavaScript და ექსპერიმენტების მორგებული კოდი შემდეგი ფრაგმენტების აღმოსაჩენად: 1688360.cc, atob( და ნებისმიერი სხვა სკრიპტი, რომელიც არ არის დაწერილი თქვენი დეველოპერების მიერ. ასევე აუცილებელია:
- გადახედოთ მომხმარებელთა სიას, ვისაც აქვს კოდის რედაქტირების (write access) უფლება.
- შეამოწმოთ API ტოკენები და ინტეგრაციები.
- შეცვალოთ (rotate) ყველა ავტორიზაციის მონაცემი.
- თუ თქვენი საიტი იყენებს ბარათის მონაცემების შესაყვან ველებს საკუთარ ფორმებში, 16 ნოემბერს შეყვანილი ყველა ბარათი პოტენციურად საფრთხის ქვეშ მყოფად მიიჩნიეთ.
- შეცვალეთ სესიის ტოკენები ან საიდუმლო გასაღებები, რომლებიც ინახებოდა ქუქი-ფაილებში (თუ მათ არ ჰქონდათ HttpOnly ნიშნული).
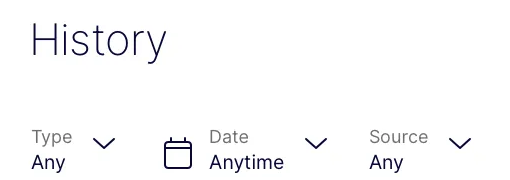
Optimizely-ს ცვლილებების ისტორიის (History) გვერდი აღრიცხავს Project JavaScript-ში შეტანილ ყველა ცვლილებას. შესაძლებელია ლოგების გაფილტვრა ცვლილების წყაროს მიხედვით (REST API ან Web Experimentation ინტერფეისი).
რატომ არის ეს ინციდენტი მნიშვნელოვანი
Project JavaScript ეშვება ყველა გვერდზე, სადაც Optimizely-ს ფრაგმენტია განთავსებული. შესაბამისად, ამ შეტევამ დააზიანა ვიზიტორები ისე, რომ თავად საიტების კოდში არაფერი შეცვლილა. ვინაიდან ცვლილება კლიენტების Optimizely პროექტებში განხორციელდა, თქვენი Optimizely ანგარიშის უსაფრთხოება ისეთივე კრიტიკული გახდა, როგორც თავად ვებგვერდის აუდიტი.
მომხდარმა აჩვენა, რომ პარტნიორი კომპანიის დომენის უპირობო ნდობა საფრთხის შემცველია. იმ ორგანიზაციებმა, რომლებმაც შეტევა დაბლოკეს, გამოიყენეს script-src შეზღუდვები მხოლოდ აუცილებელ ჰოსტებზე, ხოლო connect-src ლიმიტებმა ხელი შეუშალა ბარათების მონაცემებისა და სკრინშოტების გადინებას.
Optimizely აგრძელებს გამოძიებას და განახლებებს სტატუსის გვერდზე გამოაქვეყნებს. ამ ეტაპზე კომპანიას არ დაუკონკრეტებია დაზარალებული პროექტების ზუსტი რაოდენობა ან ის, თუ როგორ მისცა რეგისტრაციის ხარვეზმა თავდამსხმელს არსებული პროექტების შეცვლის საშუალება.


